
Por Gilmar Junior, Account Manager.
Imagine uma organização com milhares de vulnerabilidades identificadas, dezenas de sistemas, ambientes em nuvem, ativos expostos à internet, identidades e aplicações críticas. Nesse cenário, priorizar deixa de ser uma escolha e passa a ser uma necessidade.
É justamente aí que uma estratégia de Continuous Threat Exposure Management (CTEM) ganha relevância: sair de uma lógica baseada apenas em volume e severidade técnica para uma abordagem contínua, orientada à redução das exposições que realmente representam maior risco para a organização. O próprio Gartner, responsável por popularizar o conceito, define o CTEM como um programa contínuo voltado à descoberta, priorização, validação e mobilização para tratamento das exposições mais relevantes ao negócio.
Mas existe uma pergunta anterior a qualquer mecanismo de priorização:
A organização sabe, de fato, o que é mais importante para o negócio?
A pergunta parece simples. Na prática, nem sempre é.
Infraestrutura, aplicações, operações e segurança frequentemente possuem visões diferentes sobre quais ativos são mais críticos. Nenhuma delas está necessariamente errada. O problema surge quando uma percepção local passa a representar a criticidade da companhia como um todo.
Um ativo pode ser extremamente importante para determinada área e, ainda assim, não estar diretamente associado aos processos que gerariam maior impacto financeiro, operacional, regulatório ou reputacional em caso de comprometimento.
É justamente nesse ponto que uma estratégia criada para priorizar melhor pode acabar priorizando a coisa errada.
Antes de priorizar exposições, é preciso compreender impacto
Um dos principais avanços do CTEM é ampliar a discussão para além da gestão tradicional de vulnerabilidades.
Uma vulnerabilidade não deve ser avaliada apenas por seu score técnico. Sua relevância também depende do ativo afetado, da exposição desse ativo, da possibilidade real de exploração, dos controles existentes e, principalmente, do impacto que um comprometimento pode causar ao negócio.
Considere duas vulnerabilidades críticas.
Ambas possuem o mesmo CVSS, ambas possuem exploit conhecido e ambas estão presentes em ativos acessíveis dentro do ambiente corporativo. Sob a ótica exclusivamente técnica, seria razoável atribuir prioridade semelhante às duas.
Agora adicione contexto.
A primeira está em uma aplicação administrativa cuja indisponibilidade teria impacto limitado. A segunda está em um sistema responsável pelo processamento de pedidos que sustenta parte significativa da receita da empresa.
A vulnerabilidade não ficou tecnicamente mais grave.
O que mudou foi o entendimento sobre o impacto.
Essa diferença ajuda a explicar por que evoluir da gestão de vulnerabilidades para uma estratégia de gestão contínua de exposição exige mais do que novas fontes de dados técnicos. É necessário compreender como tecnologia e negócio se conectam.
Uma forma de construir essa visão é partir dos processos de negócio e mapear os ativos, aplicações, pessoas e serviços que os sustentam.
Quando isso acontece, a criticidade deixa de ser baseada apenas em percepção e passa a estar vinculada ao impacto efetivo para a organização.
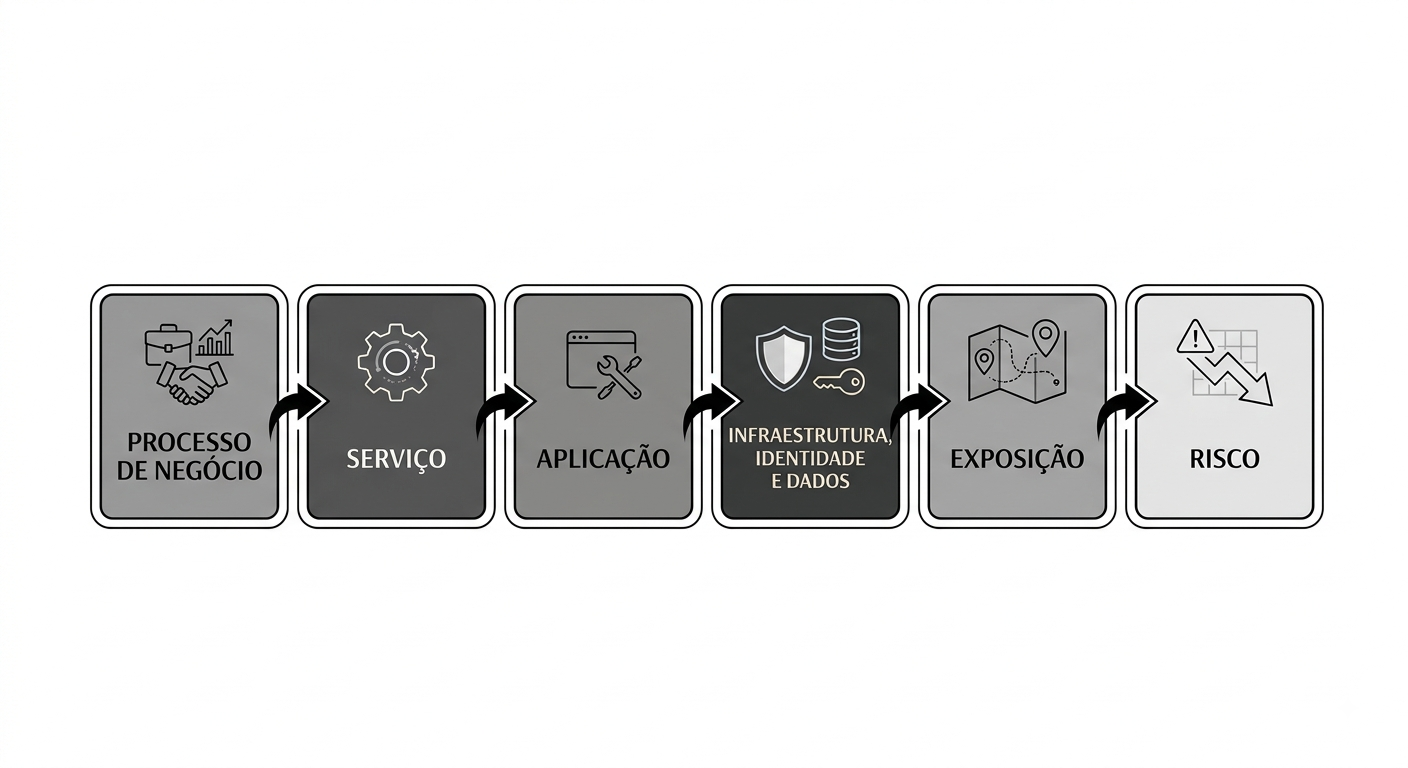
Nesse contexto, o Business Impact Analysis (BIA) assume papel fundamental. Amplamente utilizado em programas de continuidade de negócios, incluindo práticas recomendadas pela ISO 22301, o BIA ajuda a identificar processos críticos e compreender as consequências de sua interrupção.
Mais importante do que realizar um BIA formal é garantir que a organização consiga responder perguntas como:
-
Quais processos são essenciais para a operação?
-
Quais geram maior impacto financeiro se interrompidos?
-
Quanto tempo podem permanecer indisponíveis?
-
Quais consequências regulatórias ou reputacionais estão envolvidas?
-
Quais ativos suportam esses processos?
Sem essa base, existe o risco de transformar percepções individuais em critérios corporativos.
Além disso, saber o que corrigir não significa necessariamente conseguir corrigir.
Uma organização pode identificar corretamente suas exposições prioritárias e, ainda assim, não possuir processos maduros para tratá-las. Ownership definido, SLAs, gestão de exceções, governança e acompanhamento da remediação continuam sendo elementos indispensáveis.
CTEM melhora a decisão sobre onde agir primeiro. Mas a execução continua sendo responsabilidade da organização.
Maturidade determina o valor que o CTEM consegue entregar
Nem todas as organizações partem do mesmo ponto.
Empresas com inventários incompletos, ativos sem responsáveis definidos e processos inconsistentes de tratamento de vulnerabilidades tendem a transformar mais visibilidade em apenas mais problemas conhecidos.
Por outro lado, organizações que já possuem governança mínima, classificação de ativos, responsáveis definidos e gestão estruturada de vulnerabilidades conseguem utilizar o CTEM para responder perguntas mais relevantes:
“Quais exposições possuem maior probabilidade de gerar impacto real para o negócio?”
Nesse estágio, fatores como explorabilidade, exposição, privilégios, caminhos de ataque, inteligência de ameaças e criticidade de negócio passam a influenciar diretamente a priorização.
Em ambientes mais maduros, a diferença entre gerenciar vulnerabilidades e gerenciar exposição torna-se evidente.
Uma vulnerabilidade crítica pode não representar o maior risco naquele momento. Em contrapartida, várias exposições classificadas individualmente como moderadas podem compor um caminho de ataque capaz de levar a um ativo crítico para o negócio.O objetivo deixa de ser reduzir listas de vulnerabilidades.
Passa a ser reduzir os cenários com maior potencial de gerar impacto.
Essa lógica ajuda a entender por que o ciclo de CTEM proposto pelo Gartner começa pelo Scoping, antes das etapas de Discovery, Prioritization, Validation e Mobilization.
Primeiro é necessário definir o que realmente importa para a organização. Depois, descobrir exposições, priorizá-las com contexto, validar sua exploração potencial e mobilizar as áreas responsáveis para agir.
E esse processo precisa ser contínuo.
O ambiente muda constantemente. Novos ativos surgem, aplicações são atualizadas, privilégios são alterados e novas vulnerabilidades aparecem. O negócio também muda.
Uma aplicação pouco relevante hoje pode se tornar crítica amanhã. Da mesma forma, uma vulnerabilidade considerada secundária pode ganhar prioridade após a divulgação de um exploit funcional ou de campanhas ativas de exploração.
Por isso, não basta atualizar continuamente a visão técnica e manter estática a visão do negócio.
Se o negócio muda, a criticidade muda.
E se a criticidade muda, a priorização também precisa mudar.
CTEM pode aumentar significativamente a capacidade de uma organização identificar exposições e direcionar recursos com mais eficiência. Mas não substitui fundamentos que ainda não existem.
Para algumas empresas, evoluir significa incorporar mecanismos avançados de validação e análise. Para outras, o próximo passo pode ser estruturar um BIA, aprimorar o inventário de ativos, revisar critérios de criticidade, definir ownerships ou amadurecer a gestão de vulnerabilidades.
Dar um passo atrás, nesse contexto, não representa retrocesso.
Pode ser exatamente o que permitirá avançar de forma consistente.
No final, o objetivo não deveria ser simplesmente implementar CTEM.
O objetivo é responder continuamente:
O que está exposto? O que pode realmente ser explorado? O que representa maior impacto para o negócio? E onde devemos agir primeiro?
Quando essas respostas se conectam, a gestão de exposição deixa de ser apenas uma discussão de segurança e passa a orientar melhor esforço, investimento e capacidade operacional.
Porque priorizar melhor só gera valor quando a organização sabe, primeiro, o que realmente importa.
E se os critérios de criticidade da sua organização fossem revisados hoje, as prioridades de segurança continuariam exatamente as mesmas?