
Guia executivo: da descoberta à ação em Segurança de IA
Fortalecemos a governança e consolidamos a cultura de cibersegurança dentro das empresas. Criamos políticas, processos e treinamentos que envolvem colaboradores e líderes, tornando a cibersegurança parte da estratégia organizacional.
Identificamos vulnerabilidades, realizamos testes de invasão e ajudamos sua empresa a antecipar riscos. Nosso objetivo é reduzir sua superfície de ataque e blindar seus ativos contra ameaças cada vez mais sofisticadas.
Integramos cibersegurança em todo o ciclo de desenvolvimento de software. Desde a análise de código até a automação em pipelines DevSecOps, garantimos que suas aplicações nasçam seguras e permaneçam resilientes.
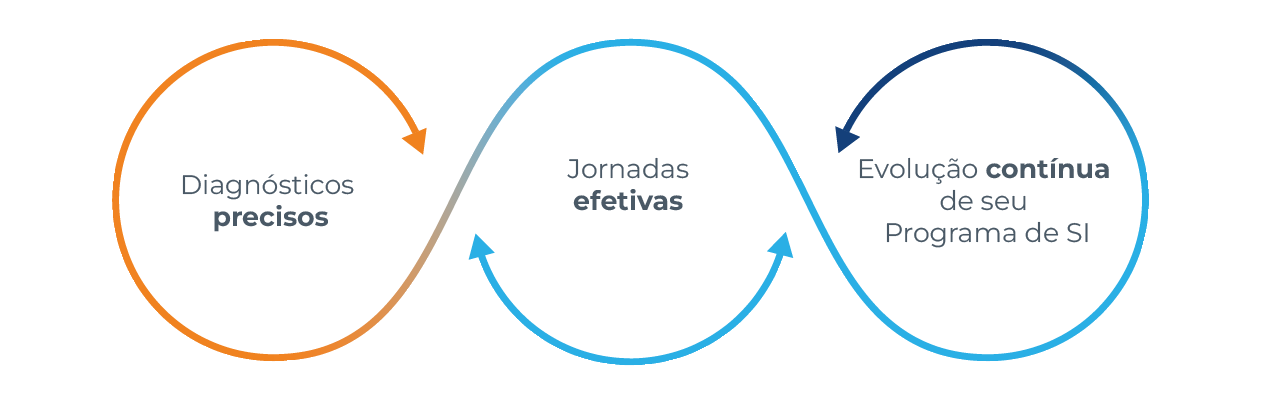
Estamos há mais de 17 anos ajudando empresas a protegerem seus ativos digitais, reduzirem riscos e fortalecerem sua cultura de cibersegurança.
A IBLISS nasceu com a missão de tornar a cibersegurança acessível e estratégica, apoiando organizações de todos os portes na construção de um ambiente digital mais confiável.
Acreditamos que cibersegurança não é apenas tecnologia, mas também processos, cultura e pessoas. Nosso time é formado por especialistas reconhecidos no mercado, preparados para enfrentar os desafios mais complexos e apoiar sua empresa em cada etapa da maturidade em segurança.
A IBLISS conta com parceiros estratégicos globais de tecnologia e cibersegurança. Juntos,
potencializamos nossa capacidade de entregar soluções de ponta e resultados sólidos para nossos clientes.
Conheça o que temos para falar sobre cibersegurança: conteúdos exclusivos da IBLISS com artigos, cases e insights práticos para líderes e equipes.
Por Wellington Silva , Consultor de Governança em Cybersegurança.
Faça um teste rápido: pegue o Plano de Continuidade de Negócios da sua empresa e procure a palavra "Inteligência Artificial". Não vai encontrar. Em compensação, vai achar páginas inteiras sobre queda de datacenter, incêndio, pandemia, greve de transporte.
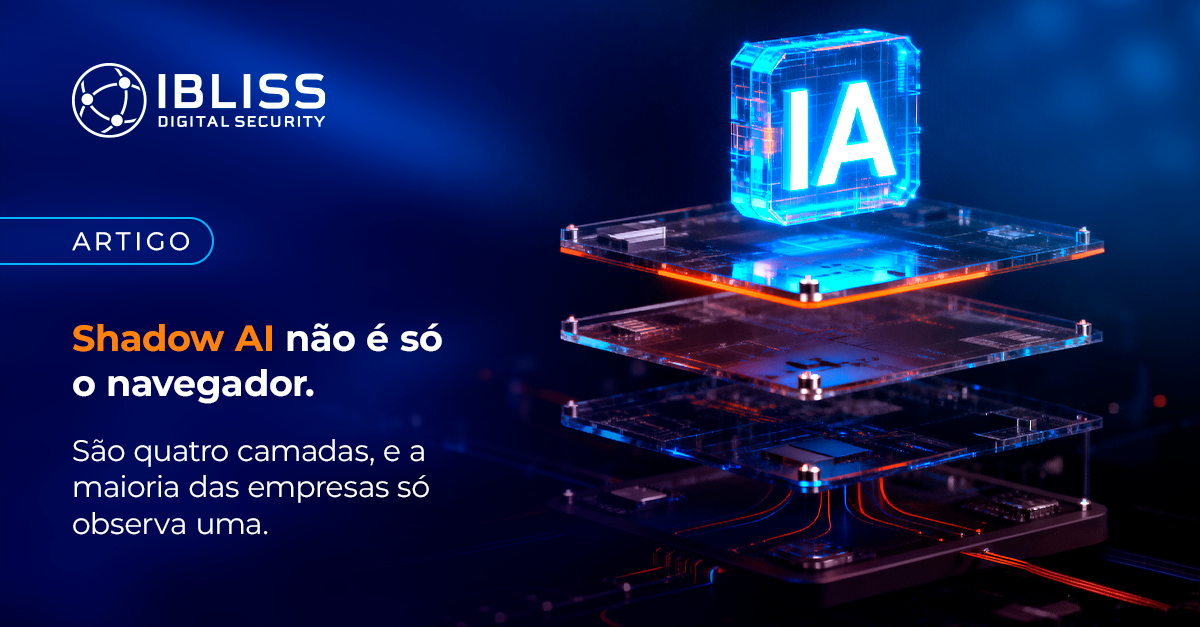
Saber como identificar Shadow AI nas empresas exige ir muito além de monitorar o uso de chatbots no navegador. Essa é, normalmente, a camada mais visível e, por isso mesmo, a mais fácil de confundir com o problema inteiro.

Entender como priorizar riscos de segurança da IA é hoje um dos maiores desafios para lideranças que já superaram a etapa de descoberta e agora enfrentam um problema diferente: muitos riscos identificados, sem um critério comum para compará-los entre si.
O resultado costuma ser previsível: controles genéricos demais para uns casos, insuficientes para outros, e investimento que não conversa claramente com o risco real de negócio.
Por Gabriela Freitas, Analista de Red Team.
Sua organização realiza pentests anuais e utiliza scanners de vulnerabilidades, mas ainda permanece exposta a ataques provenientes de fraquezas não identificadas.
O problema pode não estar na ausência de controles, e sim na maneira como encaramos a segurança.
Por que pentests tradicionais não são mais efetivos?

Por Willian Vieira - Consultor de AppSec & DevSecOps
Por Suzana Martins, Especialista em Conscientização
Se nós já sabemos o que é phishing, por que ainda clicamos?
Por Suzana Martins, Especialista em Conscientização
Se nós já sabemos o que é phishing, por que ainda clicamos?
O laboratório do golpe do Brasil
Em dezembro, o Conselho Monetário Nacional (CMN) e o Banco Central do Brasil publicaram novas resoluções que reforçam significativamente as exigências de segurança cibernética para instituições financeiras e empresas que prestam serviços ao Sistema Financeiro Nacional.
As normas atualizam e aprofundam diretrizes que já existiam, mas agora deixam claro que segurança da informação não é mais apenas uma boa prática, e sim uma obrigação regulatória, com impactos diretos na governança, na operação e na continuidade dos negócios.
A segurança digital está em um ponto de virada. A quantidade de vulnerabilidades cresce a cada dia, e as equipes de segurança lutam para priorizar, corrigir e monitorar um volume que parece infinito. Nesse cenário, surge uma nova era: o gerenciamento preemptivo de exposição.
E a Vicarius acaba de ser reconhecida pela IDC como uma das principais empresas que estão moldando esse futuro, no relatório IDC MarketScape: Worldwide Exposure Management 2025 Vendor Assessment.
Converse com nossos especialistas e descubra como a IBLISS pode apoiar sua organização na proteção de dados, aplicações e processos de negócio.